

 English

NIS2: scadenze, obblighi e sanzioni per le aziende. Sei già adeguato?
La NIS2 non è più una normativa “in arrivo”. In Italia è già operativa con il D.Lgs. 4 settembre 2024, n. 138, che recepisce la Direttiva UE 2022/2555 sulla cybersicurezza.
Per molte aziende, questo significa dover dimostrare di avere misure concrete per prevenire, gestire e notificare gli incidenti informatici. Non basta “occuparsi di sicurezza IT”: la NIS2 richiede governance, controlli, procedure, responsabilità definite e capacità di risposta agli incidenti.
Perché oggi il tema è urgente.
La prima fase di attuazione è ormai superata.
I soggetti rientranti nel perimetro NIShanno dovuto procedere alla registrazione sulla piattaforma ACN entro il 28 febbraio 2025 e, successivamente, agli ulteriori adempimenti previsti dall’Agenzia per la Cybersicurezza Nazionale.
Per i soggetti inseriti nell’elenco NIS nel corso del 2025, la fase più rilevante riguarda ora l’adozione effettiva delle misure di sicurezza di base definite da ACN.
Il percorso di adeguamento, tuttavia, è composto da diverse fasi e scadenze. Abbiamo ricostruito la roadmap completa degli adempimenti NIS2, dagli step già conclusi alle attività future.
La Determinazione ACN n. 379907 del 19 dicembre 2025 stabilisce che queste misure devono essere adottate entro 18 mesi dalla ricezione della comunicazione di inserimento nell’elenco dei soggetti NIS. Per la prima platea di organizzazioni coinvolte il termine cade quindi nell’ottobre 2026, con il 31 ottobre 2026 generalmente individuato come riferimento finale per il completamento di questa prima fase di adeguamento.
È però importante verificare la propria posizione: il termine decorre dalla data di ricezione della comunicazione ACN e può quindi variare da soggetto a soggetto.
ACN ha definito le modalità e le specifiche di base per gli obblighi NIS, che comprendono misure relative, tra gli altri aspetti, a governance del rischio, gestione degli accessi, sicurezza dei sistemi, continuità operativa, gestione degli incidenti, supply chain e formazione.
Il passaggio è sostanziale: non è più sufficiente avere un piano di adeguamento. Le misure devono essere implementate, operative e dimostrabili.
La scadenza non è uguale per tutti.
Un’altra novità importante riguarda i soggetti inseriti per la prima volta nell’elenco NIS nel 2026.
Per questi soggetti ACN ha introdotto un calendario differente attraverso la Determinazione n. 127434/2026:
- l’obbligo di notifica degli incidenti significativi decorre dal 1° gennaio 2027;
- le misure di sicurezza di base devono essere adottate entro il 31 luglio 2027.
Per i soggetti già inseriti nell’elenco nel 2025 e ancora presenti nel 2026, rimangono invece validi i termini precedenti: nove mesi dalla comunicazione per la notifica degli incidenti e diciotto mesi per l’adozione delle misure di sicurezza.
ACN ha pubblicato anche le nuove determinazioni relative ai soggetti NIS e all’accesso alla piattaforma ACN.
La prima verifica da fare, quindi, è capire in quale anno la propria organizzazione è stata inserita nell’elenco NIS e quale comunicazione ha ricevuto da ACN. Da questa informazione dipendono le scadenze applicabili.
Cosa significa essere adeguati entro ottobre 2026.
Per i soggetti della prima platea, arrivare alla scadenza non significa semplicemente aver prodotto policy o documentazione.
Le misure previste da ACN devono trovare riscontro concreto nell’organizzazione.
Tra gli ambiti interessati rientrano:
- governance e gestione del rischio cyber
- individuazione e gestione degli asset rilevanti
- gestione degli accessi e delle identità
- protezione dei sistemi informativi e di rete
- gestione delle vulnerabilità
- monitoraggio degli eventi di sicurezza
- gestione e notifica degli incidenti
- backup, business continuity e disaster recovery
- sicurezza della supply chain
- formazione e consapevolezza del personale
Le misure ACN per i soggetti essenziali prevedono, ad esempio, requisiti specifici relativi all’elenco dei sistemi informativi e di rete rilevanti, alla supply chain, ai backup, al controllo degli accessi e al monitoraggio degli eventi di sicurezza.
Il tema centrale diventa quindi la dimostrabilità.
In caso di verifica, l’organizzazione deve essere in grado di mostrare che i controlli non esistono soltanto formalmente, ma sono stati effettivamente adottati, applicati e mantenuti.
Quali sanzioni rischia un’azienda non adeguata alla NIS2?
Il tema centrale resta questo: non adeguarsi alla NIS2 può comportare conseguenze economiche significative.
Le sanzioni sono disciplinate dall’articolo 38 del D.Lgs. 138/2024.
Per i soggetti essenziali, in caso di violazioni rilevanti degli obblighi previsti dal Decreto NIS, la sanzione può arrivare fino a 10 milioni di euro o al 2% del fatturato annuo mondiale dell’esercizio precedente, se superiore.
Per i soggetti importanti, la sanzione può arrivare fino a 7 milioni di euro o all’1,4% del fatturato annuo mondiale dell’esercizio precedente, se superiore.
Sono previste sanzioni anche per violazioni legate agli obblighi amministrativi, all’aggiornamento delle informazioni e alla collaborazione con l’Autorità nazionale competente NIS o con CSIRT Italia.
Il rischio, quindi, non riguarda esclusivamente un eventuale incidente informatico.
Riguarda anche la capacità dell’organizzazione di rispettare gli obblighi previsti e dimostrarne l’attuazione.
Le sanzioni non sono l’unico problema.
La NIS2 introduce inoltre una responsabilità più forte per gli organi di amministrazione e direzione.
La cybersicurezza non può più essere considerata un tema esclusivamente tecnico o delegato interamente al reparto IT.
Il management deve approvare le modalità di implementazione delle misure di gestione del rischio e sovrintendere alla loro applicazione.
Questo significa che la conformità NIS2 coinvolge direttamente la governance aziendale.
Per un’organizzazione, un incidente informatico non gestito correttamente può generare fermo operativo, perdita di dati, interruzioni dei processi critici, danni reputazionali e conseguenze nei rapporti con clienti, partner e fornitori.
Perché l’ambiente SAP va messo sotto controllo.
Per molte imprese SAP rappresenta il cuore dei processi aziendali: amministrazione, finance, acquisti, logistica, produzione, supply chain, HR e reporting.
Se l’ambiente SAP non è protetto, monitorato e governato correttamente, l’azienda può essere esposta a rischi significativi:
- accessi non autorizzati
- ruoli e autorizzazioni non correttamente segregati
- utenti privilegiati non sufficientemente controllati
- vulnerabilità non gestite
- tracciamenti incompleti
- difficoltà nel produrre evidenze in caso di verifica
- criticità nella continuità operativa
Per questo un percorso NIS2 efficace dovrebbe includere una valutazione specifica dell’ambiente SAP, con particolare attenzione a:
- gestione degli accessi e dei ruoli
- segregazione delle funzioni
- controllo degli utenti privilegiati
- monitoraggio degli eventi critici
- gestione delle vulnerabilità
- continuità operativa e disaster recovery
- controllo dei fornitori e dei servizi gestiti
AIM Major supporta le aziende nell’adeguamento NIS2 in ambiente SAP.
AIM Major affianca le imprese nel percorso di adeguamento alla Direttiva NIS2, con un focus specifico sugli ambienti SAP e sui processi aziendali critici.
Il nostro approccio integra competenze normative, cybersecurity, governance IT e conoscenza dei sistemi SAP, per aiutare l’azienda a trasformare l’obbligo NIS2 in un percorso concreto, misurabile e sostenibile.
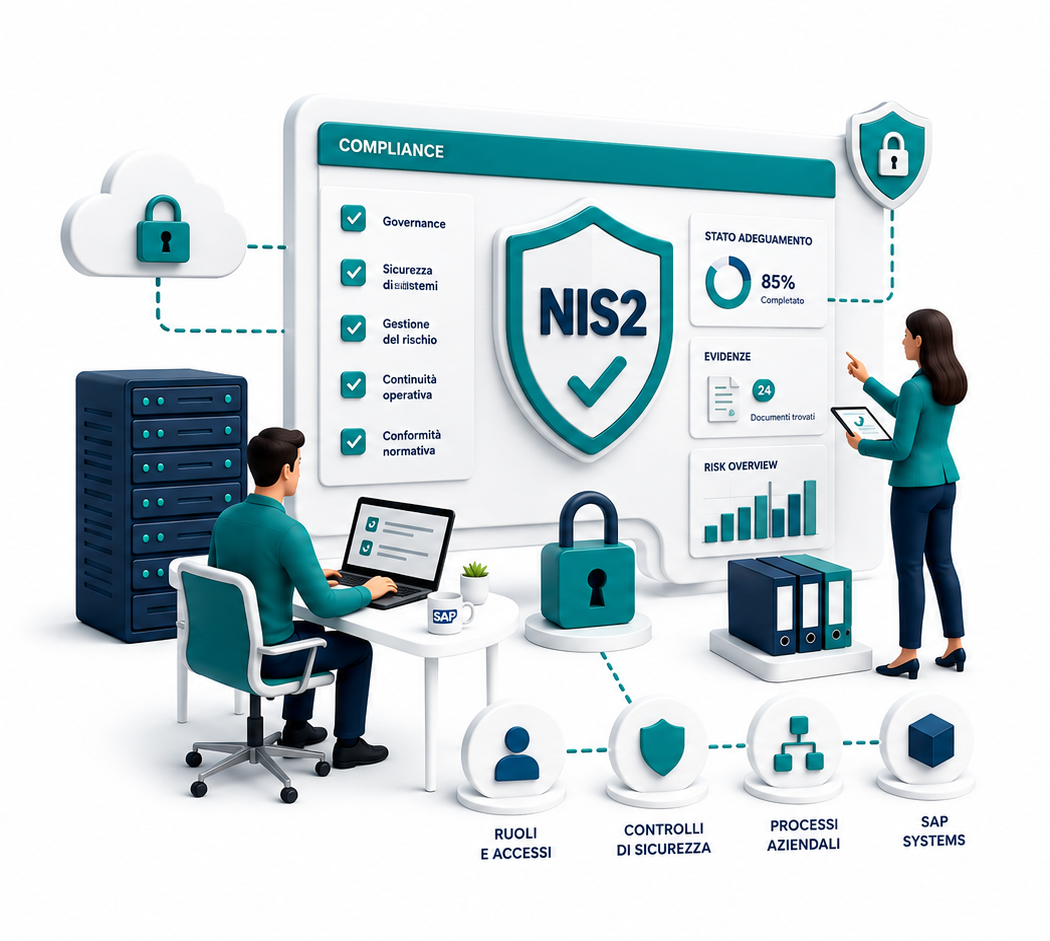
Possiamo supportarti in:
- assessment NIS2;
- analisi del perimetro applicabile;
- gap analysis su processi, sistemi e ambiente SAP;
- definizione del piano di adeguamento;
- revisione di ruoli, accessi e controlli;
- gestione del rischio cyber e supply chain;
- predisposizione di evidenze e documentazione;
- supporto alla governance e alla continuità operativa.
Per molti soggetti NIS inseriti nell’elenco nel 2025, ottobre 2026 rappresenta ormai il punto di arrivo della fase di implementazione delle misure di sicurezza di base.
Se la tua azienda utilizza SAP o gestisce processi critici, questo è il momento di verificare non soltanto che le misure siano previste, ma che siano operative, documentate e dimostrabili.
AIM Major ti supporta nell’adeguamento alla Direttiva NIS2 in ambiente SAP, aiutandoti a individuare eventuali gap e a mettere sotto controllo processi, sistemi e responsabilità prima delle verifiche.
Contattaci per fare il punto sul livello di adeguamento della tua organizzazione.
